
Parlez-vous ISO ?
Chaque métier à son jargon. ISO et ses Auditeurs n’y dérogent pas, d’autant plus lorsque l’objectif est que tous les intervenants sur ce sujet aient adopté ce langage.
En termes de qualité et d’optimisation de l’organisation, une bonne communication est la base essentielle. Elle passe par la bonne compréhension de ces termes, parfois propres à ISO.
Voici, pour vous, une présentation des principaux concepts et termes utilisés avec ISO. Bonne lecture…
CADRE GÉNÉRAL ISO
Système de management
Organisation structurée (processus, règles, outils) qui permet de piloter votre activité pour atteindre vos objectifs (qualité, sécurité, environnement…), dont l’ensemble est prouvé par une documentation détaillée et mise à jour.
👉 C’est “la façon dont votre entreprise est organisée pour bien fonctionner”.
Norme ISO
Référentiel international, régi par l’International Standard Organisation, basé en Suisse, qui définit des exigences à respecter.
👉 Exemple : la norme, son année de version et son périmètre d’action
ISO 9001:2015 Qualité
ISO 14001:2026 Environnement
ISO 45001:2018 Santé & Sécurité au travail
ISO 27001:2022 Sécurité de l’Information
ISO 50001:2018 Management de l’Énergie
ISO 22301:2019 Continuité d’Activité
ISO 26000:2010 RSE : Responsabilité Sociétale (guide, non certifiable)
Certification
Reconnaissance officielle par un organisme externe que votre système respecte une norme.
👉 C’est votre “label de confiance”, reconnu partout dans le monde, qui atteste que vous suivez les mêmes exigences que toute autre entreprise ayant le même certificat
Organisme certificateur
Entreprise indépendante qui réalise l’audit de certification (ex : Bureau Veritas, SGS, QAS…). En France, certaines sont adhérentes à la Cofrac. Cela leur permet de participer activement aux travaux d’amélioration des normes ISO. D’autres non, car ce n’est absolument pas une obligation, dès lors qu’elles répondent à certaines exigences ISO.
FONCTIONNEMENT ET ORGANISATION
Processus
Enchainement d’activités qui transforme une entrée en résultat (sortie).
👉 Exemple : Le processus VENDRE intègre les données commerciales et les transforme en Bon de commande → Le processus EXPÉDIER reçoit le bon, prépare le colis et l’expédie, puis transmet un bon de livraison au processus FACTURER.
Enregistrement (preuve)
Document qui prouve qu’une action a été réalisée.
👉 Exemple : feuille de contrôle, rapport, email.
Indicateur (KPI)
Mesure de performance d’un processus (indicateur clé de performance).
👉 Exemple : taux de réclamation, délai de livraison.
Parties intéressées
Personne ou organisme qui peut soit influer sur une décision ou une activité, soit être influencé ou s’estimer influencée par une décision ou une activité.
👉 Clients, salariés, fournisseurs, autorités…
Contexte de votre entreprise
Environnement interne et externe dans lequel évolue l’entreprise.
👉 Marché, règlementation, concurrence…
Leadership
Implication de la direction dans le système.
👉 Très important en ISO : la direction doit être engagée.
Périmètre (ou champ d’application)
Définition des activités, sites, produits ou services couverts par le système de management ISO.
👉 En clair : “Qu’est-ce qui est inclus (ou exclu) dans la certification ?”, par exemple une activité de Formation qui est déjà certifiée avec Qualiopi ou votre activité de Recherche et développement qui n’a pas l’utilité d’être certifiée, puisque possiblement sans interaction avec vos clients ou partenaires.
PILOTAGE & AMÉLIORATION
Amélioration continue
Principe clé ISO : toujours chercher à faire mieux.
👉 Basé sur la roue PDCA.
PDCA (Plan – Do – Check – Act)
Méthode d’amélioration en 4 étapes :
▶ 1. Planifier ▶ 2. Réaliser ▶ 3. Vérifier ▶ 4. Améliorer
👉 C’est le “cycle de progrès permanent”.
Non-conformité
Écart par rapport à une exigence ISO ou interne (norme, procédure…). Une non-conformité indique que quelque chose a été défaillant dans un processus, un service ou un produit, et que le résultat ne correspond pas aux exigences initialement fixées.
👉 Exemple : Procédure non respectée.
Non-conformité majeure
Une non-conformité est considérée comme majeure lorsque l’un au moins des critères suivants est identifié dans votre organisation :
● Non-respect d’une exigence du référentiel, au niveau de l’application ou la formalisation de votre Système de Management, entraînant un risque avéré et objectivement fondé (récurrent ou ponctuel).
● La non-satisfaction d’une exigence met en cause l’efficacité, l’amélioration continue ou la performance globale de votre Système de Management, avec des conséquences avérées ou potentielles sur les objectifs de votre système, voire financières. Votre entreprise disposera d’un délai de 1 mois pour corriger cette non-conformité qui sera suivi dans les 3 mois d’un audit afin de valider la conformité et l’efficacité des actions correctives mises en place. »
👉 Exemple : Non-respect d’une règlementation en vigueur, comme le RGPD dans le cas d’une norme ISO 27001 – Sécurité de ‘information
Non-conformité mineure
Écart ou un non-respect ponctuel et isolé d’une exigence spécifiée dans le référentiel (norme ISO), sans conséquence significative (impact limité, absence de risque avéré, correction rapide possible) sur l’efficacité de votre Système de Management ou la satisfaction des parties prenantes. Il sera enregistré pour suivi, mais sans obligation d’audit ou de correction immédiate.
👉 Exemple : Fiche de poste non mise à jour
Action corrective
Action mise en place pour éviter qu’un problème se reproduise.
Action préventive (moins utilisée formellement aujourd’hui)
Action pour éviter un problème avant qu’il n’arrive.
RISQUES & STRATÉGIES
Risque
Évènement possible qui peut avoir un impact négatif.
Opportunité
Situation pouvant améliorer la performance.
👉 ISO demande de gérer les deux (pas seulement les risques).
Politique (qualité, sécurité, etc.)
Orientation globale définie par la direction.
👉 C’est la “vision + engagement”.
Plan d’actions
Liste des actions planifiées à mener pour atteindre les objectifs
La Revue de Direction
C’est une réunion formelle où la direction de votre entreprise analyse le système de management pour s’assurer qu’il :
- Reste adapté (par rapport au contexte et aux objectifs),
- Est efficace (atteins les résultats attendus),
- S’améliore en continu.
- 👉 Cela permet de garantir l’engagement de la direction ainsi que l’identification de vos actions stratégiques pour améliorer la qualité.
DOCUMENTATION ISO
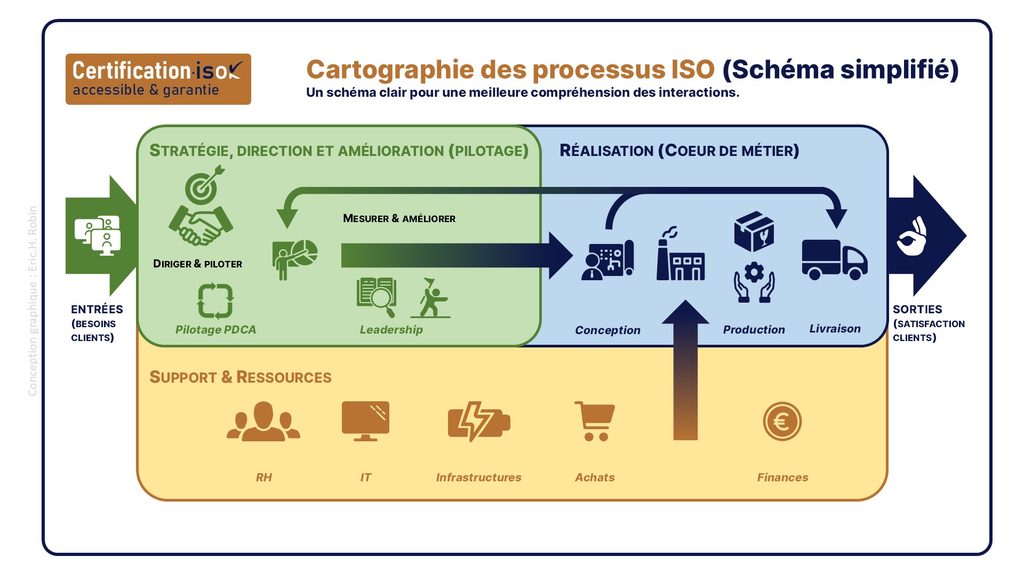
Cartographie de vos processus
C’est un schéma qui représente tous les processus d’un système de management et leurs interactions.
👉 Elle montre :
● Vos processus de management
● Les processus de réalisation
Les processus de support (ex. : RH, maintenance, Achats)
👉 L’objectif est de :
● Comprendre comment l’organisation fonctionne et de l’optimiser (notamment en évitant les doublons organisationnels)
● Identifier les liens entre les processus,
● Éviter les organisations en silos étanches ou la dilution des responsabilités personnelles et collectives dans les process
● Et faciliter les audits et l’amélioration continue.
Information documentée
Terme ISO pour désigner tous les documents et preuves.
👉 Remplace “procédures” et “enregistrements”.
Manuel qualité (non obligatoire aujourd’hui)
Document global qui décrit votre système de management.
Procédure
Document qui explique comment faire une activité.
👉 Exemple : Votre procédure de contrôle des livraisons ou d’encaissements des factures…
Enregistrement
Tout document qui permet de matérialiser des éléments de preuves
👉 Exemples : Vos Résultats d’audits, enregistrements de formation, etc.
Instructions
Documents détaillés qui décrit les modes opératoires pour des tâches spécifiques.
👉 Exemples : Consignes spécifiques et détaillées pour la fermeture et la mise en sécurité de vos locaux, ou de la réception de vos colis.
LES DIFFÉRENTS AUDITS
Audit interne des processus (du système de management)
L’audit d’un ou plusieurs des processus d’un système de management ISO, par exemple, est une évaluation ciblée pour vérifier :
- La conformité du déroulement des activités, de la documentation et des indicateurs de performance
- La conformité aux exigences de la norme ISO
- L’efficacité pour atteindre les objectifs fixés,
- L’intégration avec les autres processus du système.
👉 Audit interne car il peut être réalisé par un salarié, dès lors qu’il n’est pas concerné par le processus audité, exemple : un comptable audite le processus VENDRE. Il s’assure que :
- Les procédures définies sont suivies
- Les clauses ISO applicables sont respectées
- Le processus produit les résultats attendus (entrée ▶ activités ▶ sorties)
Audit blanc / Pré-audit :
Un audit blanc ISO est une simulation d’audit officiel, réalisée avant l’audit de certification ou de surveillance, pour vérifier si votre entreprise est prête. Il consiste à :
- Identifier les non conformités avant l’audit réel,
- Tester la maturité de votre système de management,
- Former et familiariser vos équipes à l’audit.
👉 L’objectif principal : repérer les points faibles et corriger les écarts avant l’audit officiel afin d’éviter les non-conformités. Attention ne concerne pas les salariés mais le processus.
Audit de certification
Audit officiel pour obtenir la certification par un organisme tiers (on ne peut être juge et partie).
Audit de surveillance
Audit périodique pour vérifier que le système est maintenu. Il se limite à un ou plusieurs processus, mais en vérifiant ses liens avec le reste du système.
Audit de renouvèlement
Audit réalisé au bout de 3 ans généralement qui a pour but de vérifier que le système est toujours pertinent eu égard au développement de l’activité et que le certificat est renouvelable. Cet audit couvre tous les processus de votre système qualité.
Auditeur IRCA ou équivalent
Personne qui réalise l’audit, qui par principe doit être elle-même certifiée IRCA ou équivalent pour pouvoir réaliser un audit ISO.
Rapport ou Constat d’audit
Résultat observé pendant un audit (conforme ou non).